Kaksivaiheinen tunnistautuminen (lyhenne 2FA, englanniksi two-factor authentication) tarkoittaa kirjautumistapaa, jossa henkilöllisyytesi varmistetaan kahdella eri tavalla: pelkän salasanan lisäksi tarvitaan toinen vahvistus, esimerkiksi puhelimeen tuleva kertakäyttökoodi. Näin tilisi pysyy suojassa, vaikka salasanasi päätyisi vääriin käsiin. Tässä oppaassa käymme selkokielisesti läpi, mitä kaksivaiheinen tunnistautuminen on, mitä menetelmiä on olemassa ja miten otat sen vaihe vaiheelta käyttöön tärkeimmissä palveluissa.
Mikä kaksivaiheinen tunnistautuminen on?
Kaksivaiheinen tunnistautuminen on tietoturvamenetelmä, joka vaatii kirjautumiseen kaksi toisistaan riippumatonta todistetta siitä, että olet todella sinä. Pelkkä salasana ei siis yksin riitä. Ajatuksena on, että vaikka hyökkääjä saisi salasanasi selville, hän ei pääse tilille ilman toista vahvistusta, joka on sinun hallussasi.
Kolme tunnistautumisen tekijää
Kaikki tunnistautumistavat jaetaan kolmeen pääryhmään:
- Jotain, mitä tiedät – salasana, PIN-koodi tai vastaus turvakysymykseen.
- Jotain, mitä sinulla on – älypuhelin, tunnistussovellus, tekstiviestikoodi tai fyysinen turva-avain.
- Jotain, mitä olet – biometrinen tunniste, kuten sormenjälki, kasvot tai ääni.
Kaksivaiheisessa tunnistautumisessa yhdistetään kaksi näistä kolmesta ryhmästä – tavallisimmin jotain mitä tiedät (salasana) ja jotain mitä sinulla on (puhelin). Kun vahvistustapoja on kolme tai useampia, puhutaan monivaiheisesta tunnistautumisesta (MFA, multi-factor authentication). Käytännössä kaksivaiheinen tunnistautuminen on monivaiheisen tunnistautumisen yleisin muoto.
Miksi kaksivaiheinen tunnistautuminen kannattaa ottaa käyttöön?
Salasanat vuotavat jatkuvasti tietomurroissa, ja monet käyttävät samaa salasanaa useassa palvelussa. Lisäksi kalasteluviestit (tietojenkalastelu eli phishing) houkuttelevat luovuttamaan tunnukset huijaussivustolle. Pelkän salasanan varassa tili on näissä tilanteissa auki, mutta toinen vahvistusvaihe katkaisee hyökkäyksen.
Kaksivaiheinen tunnistautuminen tuo useita etuja:
- Estää tilin kaappauksen huomaamatta, koska kirjautuminen pitää vahvistaa toisella laitteella.
- Suojaa myös silloin, kun salasanasi on jo vuotanut tietomurrossa.
- Hälyttää sinua: jos saat vahvistuspyynnön, jota et itse tehnyt, joku yrittää kirjautua tunnuksillasi.
- On useimmissa palveluissa ilmainen ja käyttöön otettava muutamassa minuutissa.
Tietoturva-asiantuntijat suosittelevat ottamaan kaksivaiheisen tunnistautumisen käyttöön kaikissa palveluissa, jotka sitä tukevat – erityisesti sähköpostissa, pankkipalveluissa, sosiaalisessa mediassa ja pilvitallennustileissä. Sähköposti kannattaa suojata ensimmäisenä, koska sen kautta voi usein nollata muiden palveluiden salasanat.
Kaksivaiheisen tunnistautumisen menetelmät
Toinen vahvistusvaihe voidaan toteuttaa monella tavalla. Menetelmät eroavat toisistaan sekä turvallisuudessa että käyttömukavuudessa.
Tekstiviestikoodi (SMS)
Palvelu lähettää puhelinnumeroosi tekstiviestinä kertakäyttöisen koodin, jonka syötät kirjautuessasi. Tapa on helppo eikä vaadi erillistä sovellusta, mutta se on menetelmistä haavoittuvin: rikollinen voi kaapata numeron niin sanotulla SIM-kortin vaihtohuijauksella tai siepata viestin. Osa palveluista on jo luopumassa tekstiviestivarmennuksesta tästä syystä. Tekstiviesti on silti selvästi parempi kuin ei toista vaihetta lainkaan.
Tunnistussovellus (TOTP)
Erillinen tunnistussovellus, kuten Google Authenticator, Microsoft Authenticator tai Authy, arpoo puhelimeen lyhyen kertakäyttökoodin, joka vaihtuu noin 30 sekunnin välein. Koodi lasketaan laitteessa salausavaimen avulla (tekniikan nimi on TOTP, aikaperustainen kertakäyttösalasana), joten se toimii myös ilman verkkoyhteyttä eikä sitä voi siepata matkalla. Sovellukset ovat ilmaisia ja sopivat useimmille käyttäjille.
Push-ilmoitus
Puhelimeesi tulee ponnahdusilmoitus, jossa hyväksyt tai hylkäät kirjautumisen yhdellä napautuksella. Tapa on nopea, mutta sisältää oman riskinsä: hyökkääjä voi lähettää toistuvia pyyntöjä toivoen, että hyväksyt jonkin niistä vahingossa. Tätä kutsutaan väsytyshyökkäykseksi. Älä koskaan hyväksy pyyntöä, jota et itse juuri tehnyt.
Fyysinen turva-avain (FIDO2/U2F)
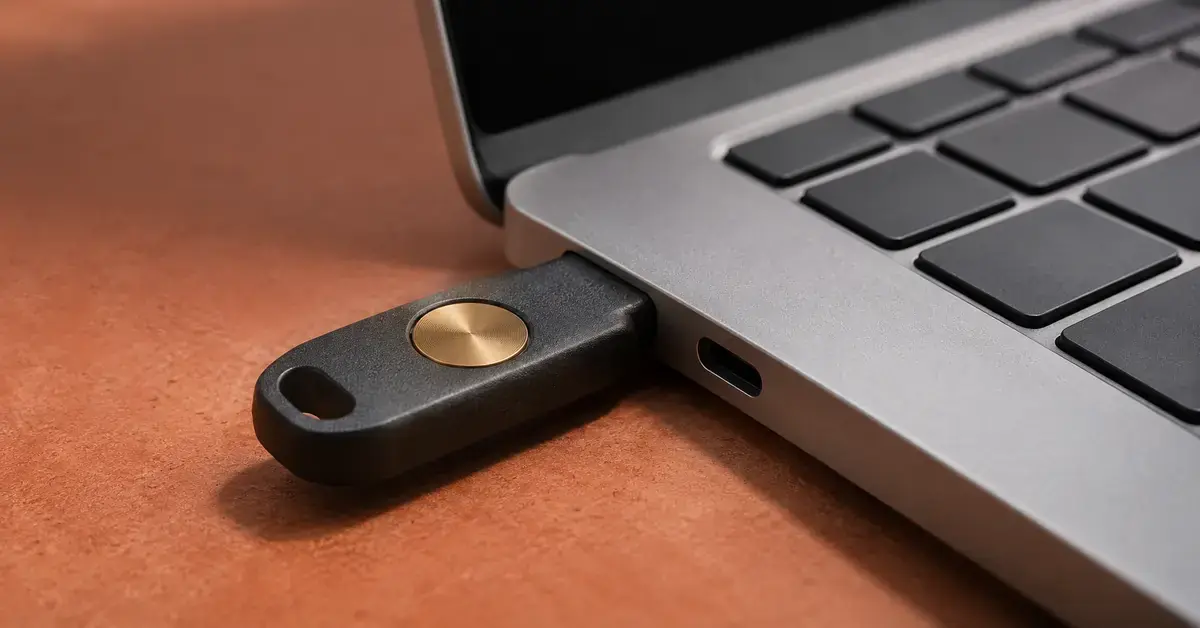
Turva-avain on pieni laite, joka kytketään USB-porttiin tai luetaan NFC:llä puhelimen lähellä – tunnetuin esimerkki on YubiKey. Avain perustuu FIDO2- ja U2F-standardeihin ja on menetelmistä turvallisin, koska se kestää myös kalastelua: avain tunnistaa oikean sivuston eikä toimi huijaussivustolla. Turva-avain on maksullinen ja kannattaa erityisesti käyttäjille, joilla on suojattavaa arkaluontoista tietoa.
Biometriikka ja pääsyavaimet
Sormenjälki- tai kasvojentunnistus toimii usein toisena vaiheena laitteissa, joissa on biometrinen lukija. Uudempi vaihtoehto on pääsyavain (passkey), joka tallentaa salausavaimen laitteeseesi ja voi korvata salasanan kokonaan. Myös pääsyavaimet kestävät kalastelua, ja yhä useampi suuri palvelu tukee niitä.
Vertailu
| Menetelmä | Miten toimii | Turvataso | Huomioita |
|---|---|---|---|
| Tekstiviesti (SMS) | Koodi tulee tekstiviestinä puhelimeen | Perustaso | Helppo, mutta altis SIM-kaappaukselle; parempi kuin ei toista vaihetta |
| Tunnistussovellus (TOTP) | Sovellus arpoo 6-numeroisen koodin n. 30 s välein | Hyvä | Toimii ilman verkkoyhteyttä; ilmainen; sopii useimmille |
| Push-ilmoitus | Hyväksyt kirjautumisen napautuksella | Hyvä | Nopea; varo väsytyshyökkäyksiä – älä hyväksy odottamatonta pyyntöä |
| Fyysinen turva-avain (FIDO2/U2F) | USB- tai NFC-avain, esim. YubiKey | Erittäin hyvä | Kestää kalastelua; maksullinen |
| Biometriikka | Sormenjälki tai kasvojentunnistus | Hyvä | Usein osa laitetta; ei siirry palvelusta toiseen |
| Pääsyavain (passkey) | Salausavain tallennettuna laitteeseen | Erittäin hyvä | Voi korvata salasanan; kestää kalastelua |
Näin otat kaksivaiheisen tunnistautumisen käyttöön
Käyttöönotto etenee lähes samalla logiikalla jokaisessa palvelussa. Yleiset vaiheet ovat:
- Kirjaudu palveluun ja avaa tili- tai suojausasetukset (usein nimellä Suojaus, Turvallisuus tai Security).
- Etsi kohta Kaksivaiheinen tunnistautuminen, 2-vaiheinen vahvistus tai Two-factor authentication ja valitse Ota käyttöön.
- Valitse vahvistustapa. Suositeltavin on tunnistussovellus tai fyysinen turva-avain; tekstiviesti vain, jos muuta ei ole tarjolla.
- Jos valitset sovelluksen, lue sen kameralla palvelun näyttämä QR-koodi, jolloin tili lisätään sovellukseen automaattisesti.
- Vahvista käyttöönotto syöttämällä sovelluksen näyttämä koodi.
- Tallenna palvelun antamat palautuskoodit turvalliseen paikkaan varmuuden vuoksi.
Alla lyhyet ohjeet yleisimpiin palveluihin. Valikkojen nimet voivat muuttua, mutta kohta löytyy aina suojaus- tai tiliasetuksista.
Google-tili
Avaa Google-tilisi asetukset, valitse Suojaus ja kohdasta 2-vaiheinen vahvistus paina Ota käyttöön. Google tarjoaa toisena vaiheena Google-kehotteen, tunnistussovelluksen, turva-avaimen, pääsyavaimen tai tekstiviestikoodin.
Microsoft-tili
Kirjaudu osoitteessa account.microsoft.com ja avaa Suojaus. Kohdasta kaksivaiheinen vahvistus voit kytkeä sen päälle; Microsoft suosittelee lisäämään vähintään kolme suojaustietoa (esimerkiksi sovellus ja varasähköposti) sen varalta, että menetät pääsyn yhteen niistä.
Apple-tili
Applen tileillä ominaisuuden nimi on kaksiosainen todennus. Voit ottaa sen käyttöön laitteen asetuksista kohdasta oma nimesi → Kirjautuminen ja turvallisuus, tai verkossa osoitteessa appleid.apple.com. Vahvistuskoodi näytetään luotetuilla Apple-laitteillasi.
Facebook ja Instagram
Molemmissa asetus löytyy tilin suojausasetuksista (Meta-tilikeskus → Salasana ja suojaus → Kaksivaiheinen todennus). Suositeltavin vahvistustapa on tunnistussovellus.
Mitä teen, jos puhelin katoaa tai menetän pääsyn tunnistussovellukseen?
Juuri tätä tilannetta varten palvelut antavat käyttöönoton yhteydessä palautuskoodit (varakoodit). Ne ovat kertakäyttöisiä koodeja, joilla pääset tilille, jos et saa tavallista vahvistusta. Tallenna ne etukäteen turvalliseen paikkaan, esimerkiksi salasanojen hallintaohjelmaan tai paperille lukolliseen laatikkoon.
Jos et ole tallentanut palautuskoodeja, voit yleensä silti palauttaa tilin:
- Käytä toista aiemmin lisäämääsi vahvistustapaa, kuten varanumeroa tai toista laitetta.
- Osa tunnistussovelluksista varmuuskopioi tilit pilveen, jolloin saat ne takaisin uuteen puhelimeen.
- Viimeisenä keinona käytä palvelun tilin palautusta, joka voi kestää muutaman päivän henkilöllisyyden varmistamiseksi.
Kun saat uuden puhelimen, muista poistaa vanha laite tilin suojausasetuksista ja ottaa kaksivaiheinen tunnistautuminen käyttöön uudelleen.
Yleisiä virheitä ja tietoturvavinkkejä
Kaksivaiheinen tunnistautuminen on tehokas suoja, mutta se kannattaa ottaa käyttöön harkiten. Huomioi nämä seikat:
- Suosi sovellusta tai turva-avainta tekstiviestin sijaan, kun palvelu tarjoaa vaihtoehdon.
- Älä hyväksy odottamatonta vahvistuspyyntöä. Jos et juuri yritä kirjautua, hylkää pyyntö ja vaihda salasana.
- Varo koodia kysyviä huijauksia. Mikään luotettava palvelu tai tukihenkilö ei pyydä sinua kertomaan kertakäyttökoodiasi puhelimessa tai viestissä.
- Älä tallenna palautuskoodeja samaan puhelimeen, jolla teet tunnistautumisen.
- Pidä salasanat silti vahvoina. Kaksivaiheinen tunnistautuminen täydentää hyvää salasanaa, ei korvaa sitä.
Tilien suojaaminen on osa laajempaa tietoturvaa. Samalla vaivalla kannattaa huolehtia, että kotiverkkosi on kunnossa: tee tutuksi WiFi-salasanan vaihtaminen ja tarkista myös modeemin salasanan vaihtaminen, sillä tehdasasetusten salasanat ovat helppo kohde. Arkaluontoisia viestejä lähettäessä voit tutustua myös siihen, miten onnistuu salatun sähköpostin lähettäminen. Jos hoidat työasioita, ota kaksivaiheinen tunnistautuminen käyttöön myös työsähköpostissa – katso tarvittaessa ohje yritys sähköpostin käyttöönottoon.
Lähteet
Usein kysytyt kysymykset
Voiko saman tunnistussovelluksen asentaa kahteen puhelimeen?
Kyllä, monet tunnistussovellukset tukevat tilien synkronointia tai varmuuskopiointia useaan laitteeseen. Voit myös lisätä saman palvelun tunnistautumisen kahteen puhelimeen lukemalla saman QR-koodin molemmilla käyttöönoton aikana. Näin sinulla on varalaite, jos toinen puhelin katoaa. Huomaa kuitenkin, että useampi laite tarkoittaa useampaa paikkaa, joka pitää suojata hyvin.
Miten poistan kaksivaiheisen tunnistautumisen käytöstä?
Kirjaudu palveluun, avaa suojaus- tai tiliasetukset ja etsi kaksivaiheisen tunnistautumisen kohta. Siellä on vaihtoehto poistaa toiminto käytöstä, yleensä salasanan tai vahvistuskoodin vahvistamisen jälkeen. Poistamista ei kuitenkaan suositella, koska se heikentää tilin suojaa merkittävästi.
Onko kaksivaiheinen tunnistautuminen pakollista?
Useimmissa palveluissa se on vapaaehtoinen mutta vahvasti suositeltu lisäsuoja. Yhä useampi palvelu, kuten osa pankeista ja työn antajien järjestelmistä, vaatii sitä kuitenkin pakollisena. Suuntaus on kohti pakollista käyttöä, koska pelkkä salasana ei enää riitä suojaamaan tiliä.
Mitä kaksivaiheinen tunnistautuminen maksaa?
Useimmissa palveluissa se on täysin ilmainen, samoin tunnistussovellukset ja tekstiviestikoodit. Ainoa tyypillinen kustannus on fyysinen turva-avain, joka maksaa yleensä muutamia kymmeniä euroja. Suurimmalle osalle käyttäjistä ilmainen tunnistussovellus riittää hyvin.
Voiko kaksivaiheisen tunnistautumisen ohittaa tai murtaa?
Mikään suojaus ei ole täydellinen. Rikolliset yrittävät ohittaa toisen vaiheen esimerkiksi kalastelulla, väsytyshyökkäyksillä tai SIM-kortin kaappauksella. Nämä onnistuvat kuitenkin harvoin, jos käytät sovellusta tai turva-avainta tekstiviestin sijaan etkä koskaan luovuta koodejasi kenellekään. Kaksivaiheinen tunnistautuminen vaikeuttaa tilin murtamista huomattavasti.